ロードサービス委託先で最大約550万件の情報持ち出し 損保各社に影響、委託終了後のデータ管理も論点に
目次
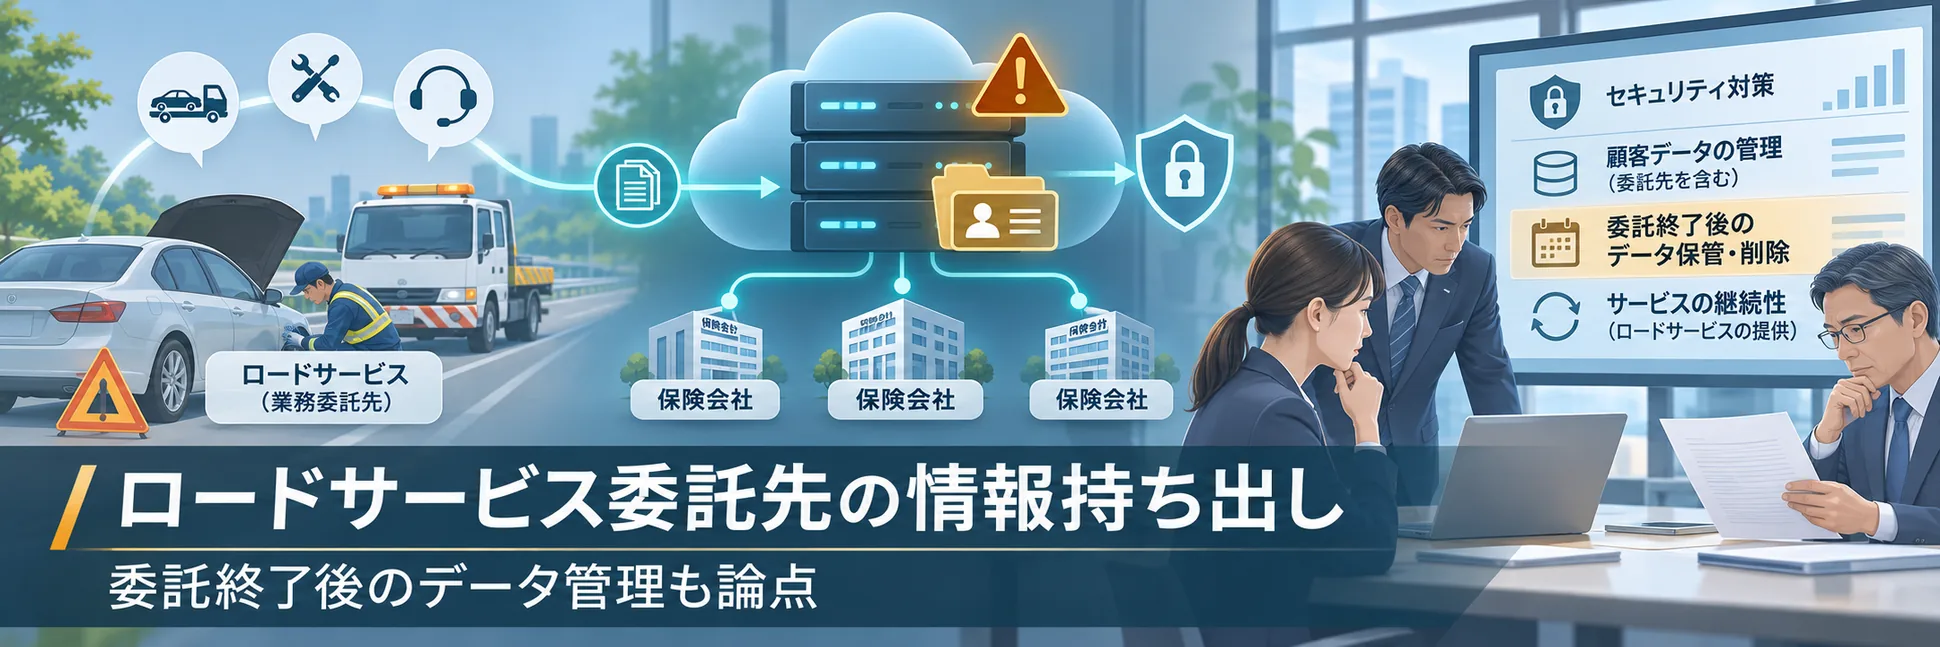
ロードサービスなどの受付・手配業務を受託するプレステージ・コアソリューションの業務システムが不正アクセスを受け、顧客の個人情報が外部に持ち出された。対象件数は重複を含む最大約550万件とされ、三井住友海上や損保ジャパンなど複数の保険会社が影響を公表している。すでに委託契約を終了していたチューリッヒ保険の顧客情報も漏えい対象に含まれていた。今回の事案では、委託先の情報セキュリティだけでなく、契約終了後のデータ管理やシステム停止時の業務継続についても確認すべき点が浮かび上がっている。
不正アクセスを検知後、システムを停止 最大約550万件が対象
プレステージ・インターナショナルは2026年11月2日、グループの業務システムへの不正アクセスにより、子会社のプレステージ・コアソリューション(PCS)が取引先企業から受託している業務に関する顧客の個人情報が、外部に持ち出されたと発表した。
対象となったのは、PCSがロードサービスなどの受付・手配業務に使用していたシステムである。
同社の説明によると、10月29日に不正アクセスを検知し、不正に利用された認証情報を無効化するなどの措置を講じた。しかし、その後も不正アクセスが継続していることを確認したため、翌30日に対象システムを停止した。
11月2日時点で公表された個人情報の内容は、氏名、住所、電話番号、メールアドレス、車両の登録番号・車台番号などの車両情報、事故・故障の受付に関する情報、一部の金融機関口座に関する情報だった。
対象件数は、重複を含む最大約550万件とされている。
これは、550万人の個人情報が漏えいしたという意味ではない。同社は重複を除いた人数を精査中としており、最終的な対象人数は明らかになっていない。
また、11月2日の発表ではクレジットカード情報の漏えいは確認されていないとしていたが、11月6日の第2報では、外部に持ち出された情報の中にクレジットカード番号3件が含まれていたことを新たに公表した。
これは、業務システムの受付記録の一部にカード番号が記録されていたことが、その後の調査で判明したものだ。
同社は関係するカード発行会社に連絡し、対象者への対応について協議を進めている。11月6日時点で、本件に起因する不正利用などの二次被害は確認されていないとしている。
なお、カード番号3件がどの取引先企業の委託業務に関係するものかについては、公表資料から確認できない。今回影響を公表した各保険会社の顧客情報に、カード番号が含まれていたことを意味するものではない。
不正アクセスの原因や影響範囲については、引き続き外部の専門機関と連携した調査が進められている。
三井住友海上、損保ジャパンなどが相次いで影響を公表
PCSにロードサービスなどの業務を委託していた保険会社からも、相次いで発表が出ている。
11月9日時点で確認できる主な公表内容は次のとおりだ。
| 保険会社 | 公表内容 |
|---|---|
| 三井住友海上 | 11月9日、一部の自動車保険の顧客情報約22.8万件が漏えいしたと公表 |
| 損保ジャパン | 11月5日、契約情報や問い合わせ履歴、ロードサービス手配履歴など約6.5万件が漏えいした可能性を公表 |
| チューリッヒ保険 | 11月6日、過去の委託業務に関する個人情報が漏えい対象に含まれていたと公表。詳細は調査中 |
| SBI損保 | 11月4日、委託先への不正アクセスを公表。PCSへ委託したロードサービス案件に影響の可能性があると説明 |
| ソニー損保 | 11月2日、委託先への不正アクセスを公表。契約者情報の第三者による持ち出しの有無について確認を進めていると説明 |
各社が公表した内容には、漏えいを確認したものと、漏えいの可能性について調査中のものがある。
三井住友海上は11月9日、PCSから顧客情報が漏えいしたとの報告を受けたと発表した。対象は一部の自動車保険の顧客情報約22.8万件で、氏名、住所、電話番号、登録番号・車台番号などの車両情報、事故・故障の受付に関する情報などが含まれる。クレジットカード情報と口座情報は含まれていないとしている。
同社は11月4日にPCSから本件の報告を受け、11月9日午前9時時点で把握している漏えい情報を公表した。
一方、損保ジャパンは11月5日、一部の自動車保険の問い合わせ・受付管理業務に関する情報約6.5万件について、外部に漏えいした可能性があると発表した。対象には契約情報、問い合わせ履歴、ロードサービスの手配履歴などが含まれる。
損保ジャパンは、PCSからの報告として、同社が運用するWebアプリケーションにおいて、システムへのアクセス制御および認証情報の管理に関する設定上の不備が存在していたことも明らかにした。
ただし、この説明だけで、不正アクセスの侵入経路や原因の全体像が確定したとはいえない。
PCSの発表した最大約550万件と、各保険会社が公表した件数については、集計対象や重複の関係が明らかになっていない部分がある。そのため、各社の公表件数を単純に合算して被害規模を算出することは適切ではない。
また、三井住友海上が別途公表している「ご契約者さま専用ページ」や「MSコンパス」への不正アクセスは、今回のPCSへの不正アクセスとは別の事案であり、区別して扱う必要がある。
影響は保険会社以外にも ENEOSやBMWも公表
今回の不正アクセスは、保険会社だけに関係するものではない。
ENEOSは11月2日、同社のカーリース事業に関わる管理業務の委託先であるPCSのシステムが不正アクセスを受け、委託業務に関する顧客の個人情報が漏えいしたと公表した。
さらに11月4日には、電気自動車の経路充電サービス「ENEOS Charge Plus」の法人会員に関する情報についても、同じ不正アクセスに伴う漏えいが確認されたと発表した。
BMWジャパンも11月6日、PCSに委託しているロード・アシスタンス業務などについて、顧客情報が外部に持ち出されたおそれがあると公表した。ただし、同社の顧客への影響の有無や対象人数については調査中としている。
これらの発表から、PCSが受託する業務が保険会社のロードサービスにとどまらず、自動車関連の複数の事業者に関係していることが分かる。
今回の事案は、外部の受託事業者への不正アクセスが、業種の異なる複数の委託元企業に影響を及ぼし得ることを示している。
一方、各社の情報が同じデータベースに保存されていたのか、システムがどのように構成されていたのかといった詳細は、公表資料だけでは確認できない。
委託終了から約9カ月 チューリッヒ保険の情報も漏えい対象に
今回の事案で、委託先管理の観点から特に注目したいのが、チューリッヒ保険の発表である。
同社は11月6日、PCSとのロードサービス業務の委託契約を、2026年1月31日付で終了していたことを明らかにした。
そのうえで、今回漏えいした個人情報には、同社がPCSへロードサービス業務を委託していた当時の個人情報が含まれていたと説明している。
PCSが不正アクセスを検知したのは10月29日であり、委託契約の終了から約9カ月が経過していた。
チューリッヒ保険は、影響の可能性があるのは2026年1月31日までにPCSへロードサービスを委託した案件のみとしている。対象情報の詳細についてはPCSが調査を進めており、確認結果の報告を受けた後に追加の案内を行う方針だ。
ここで注意したいのは、委託契約の終了後に個人情報が漏えい対象に含まれていたという事実だけで、データの保存が不適切だったとは断定できないことだ。
今回の公表資料では、対象情報がどのような目的や条件で保存されていたのか、委託契約終了時にどのようなデータの返却・削除手続きが定められていたのかまでは明らかになっていない。
委託契約が終了した場合でも、関係法令や契約上の取決め、業務上の必要性などによって、個人データの取扱いを個別に判断しなければならない場面がある。
したがって、今回のチューリッヒ保険に関する事実をもって、PCSや委託元企業に契約違反、個人情報保護法違反、あるいは委託先管理上の不備があったと結論付けることはできない。
その一方で、委託終了後の情報についても管理方法を明確にする必要があることは、保険会社や代理店にとって重要な検討事項となる。
個人情報保護法は保存期間を一律に定めていない
委託終了後の個人情報を考えるうえでは、個人情報保護法の規定を確認しておきたい。
個人情報保護委員会は「個人情報の保護に関する法律についてのガイドライン」に関するQ&Aで、個人情報の保存期間や廃棄すべき時期について、同法は一律の期間を定めていないと説明している。
一方、個人情報保護法第22条は、個人情報取扱事業者に対し、個人データを利用する必要がなくなったときは、遅滞なく消去するよう努めることを求めている。
これは努力義務に関する規定であり、委託契約が終了したすべての案件について、直ちにデータを削除しなければならないと定めたものではない。
また、同法第25条は、個人データの取扱いを委託する場合に、委託元が委託先に対して必要かつ適切な監督を行うことを定めている。
個人情報保護委員会のQ&Aでは、委託先における個人データの取扱状況を把握する必要があるとしたうえで、その確認方法については、取り扱う個人データの内容や規模に応じて適切な方法を選ぶことができるとしている。
つまり、委託先の監督が求められる一方で、すべての委託先に対して一律に立ち入り検査を実施する義務があるわけではない。
今回の事案を踏まえると、委託先を選定するときだけでなく、業務の終了時にも、情報の返却・削除、継続保存の必要性、保存期間、アクセス権限などを整理しておくことが重要になる。
ただし、これらは一般的な管理上の確認事項であり、今回のPCSと各委託元企業との間で実際にどのような契約条件や管理手続きが採られていたかを示すものではない。
システム停止後のロードサービス対応 各社で異なる影響
情報漏えいと並んで確認したいのが、業務システムの停止によるサービスへの影響だ。
PCSの親会社であるプレステージ・インターナショナルは11月2日と11月6日の発表で、対象システムの停止中も、代替の運用によってロードサービスなどの業務を継続していると説明している。
損保ジャパンも11月5日の発表で、代替システムを使用しているため、ロードサービスなどの提供に支障はないとした。
一方、ソニー損保は11月2日掲載のお知らせで、PCSへの不正アクセスの影響により、ロードサービスデスクへの電話がつながりにくくなっていると説明した。
同社は、電話を受け付けた案件については遅滞なくロードサービスを出動させているとしたうえで、電話がつながらず顧客自身でロードサービスを手配した場合には、領収書を保管し、後日ロードサービスデスクに連絡するよう案内している。
これらの発表はそれぞれの公表時点の状況を示したものであり、すべての保険会社で同じ業務上の影響が生じたことを意味しない。
ただし、ロードサービスは事故や故障が発生したときに利用されるため、システムを停止した場合でも顧客からの連絡を受け付け、必要な手配につなげる機能が求められる。
不正アクセスを検知した際には、情報保護や被害拡大防止のためにシステムを停止する必要が生じる場合がある。
その際、代替システムや電話などによる受付、委託元と委託先の連絡、顧客への案内をどう維持するかは、情報セキュリティ対策と並んで検討しておくべき事項となる。
保険会社・代理店が確認したい外部委託管理の5項目
保険会社だけでなく、保険代理店も顧客管理システムやクラウドサービス、書類管理、コールセンターなど、外部事業者のサービスを利用している。
ただし、外部サービスを利用していることが、そのまま個人情報保護法上の「個人データの取扱いの委託」に該当するとは限らない。実際のデータの取扱いと契約関係を確認する必要がある。
その点を前提として、今回の事案から、外部委託管理を点検する際の確認事項を5つに整理した。
1.委託先で取り扱う顧客情報を把握しているか
どの業務を、どの外部事業者に委託しているか。
委託先が取り扱う顧客情報の項目や対象範囲を把握し、業務ごとの管理責任や連絡先を明確にしているか。
2.委託契約の終了時にデータの取扱いを確認しているか
契約終了時に返却・削除する情報と、継続保存する必要のある情報を整理しているか。
保存期間や保存目的、アクセス権限などを契約条件や運用手続きに照らして確認できるか。
3.委託先の安全管理措置を確認しているか
取り扱う情報の重要性に応じて、アクセス制御や認証情報の管理などについて適切な確認を行っているか。
再委託が行われる場合、その範囲や個人データの取扱いを把握しているか。
4.委託先のシステム停止時に業務を継続できるか
委託先のシステムが停止した場合、代替手段で業務を行えるか。
顧客への案内方法や委託先との連絡経路、復旧までの対応について整理しているか。
5.情報漏えい時の報告・対応手順を明確にしているか
委託先からの事故報告を誰が受け、どのように社内で共有するか。
顧客への通知や関係当局への報告について、法令上の要件や委託関係を踏まえた役割分担を確認しているか。
これらは、今回の不正アクセスについて特定の企業の管理不備を指摘するものではない。また、5項目すべてが、あらゆる事業者に一律に法律上義務付けられているという意味でもない。
各社の業務内容や取り扱う情報、委託契約の条件に応じて点検するための参考事項である。
委託終了後の情報管理と、サービス継続の両面が課題に
今回の不正アクセスでは、PCSが受託するロードサービスなどの業務システムから、顧客の個人情報が外部に持ち出された。
影響は三井住友海上、損保ジャパンなど複数の保険会社に及び、ENEOSなど保険会社以外の企業も関連する情報の漏えいを公表している。
さらに、すでに委託契約を終了していたチューリッヒ保険の顧客情報も漏えい対象に含まれていた。
これらの事実から、外部委託先の情報管理について、現在の委託業務だけでなく、過去の委託業務に関するデータの取扱いも確認することの重要性が分かる。
一方で、委託終了後の情報の保存理由や管理状況、不正アクセスの全体像など、明らかになっていない事項も残る。現時点で特定の企業の契約違反や法令違反を判断できる状況ではない。
ロードサービスの業務継続についても、代替運用を実施していることと、顧客への影響が全く生じていないことは同じではない。
委託先の選定時、業務の継続中、契約の終了時、そして障害や情報漏えいが起きたとき。それぞれの段階で、顧客情報と業務をどのように管理するか。
保険会社・代理店にとって、今回の事案は、外部委託管理をそうした一連の流れとして点検する機会となる。
主な参照資料
※本記事は2026年11月9日時点の公表資料に基づく。調査中の事項については、今後の公表により対象範囲、件数、原因などが更新される可能性がある。
本記事はINSURANCE JOURNAL編集部による解説・分析です。制度・商品の詳細は公式発表をご確認ください。
記事の内容に誤りやお気づきの点があれば、記事のタイトルまたはURLを添えてお問い合わせからお知らせください(編集方針)。