日本郵政4社、非公開金融情報の再発防止策を報告 クロスセル同意管理から考える顧客情報の利用
日本郵政、日本郵便、ゆうちょ銀行、かんぽ生命は2026年9月24日、非公開金融情報の適切な取扱いに向けた再発防止策の実施状況を公表した。2025年に構築した「クロスセル同意」の管理基盤はどう機能するのか。過去の調査結果と金融庁監督指針を基に、顧客情報利用の考え方を整理する。
目次
- 発端は、事前同意のない貯金情報の保険募集への利用
- 約155万人、775万人――数字は「勧誘を受けた人数」ではない
- 日本郵政グループがいう「クロスセル」とは
- 2025年に「同意情報」を管理する仕組みを構築
- 一元管理すると明示されているのは「同意情報」
- 金融庁は「同意あり」の一言だけでは足りないと見ている
- 日本郵政グループは「同意情報に応じた顧客対応」を明記
- 再発防止はシステム改修だけではない
- 一般の保険代理店に同じルールがそのまま適用されるわけではない
- 「持っている情報」と「その目的で使える情報」は分けて考える
- 情報管理を考える際の確認視点
- 同意管理は「同意を取れば自由に使える仕組み」ではない
- 顧客情報の活用が進むほど「利用できる理由」が必要になる
日本郵政、日本郵便、ゆうちょ銀行、かんぽ生命は2026年9月24日、非公開金融情報の適切な取扱いに向けた再発防止策の実施状況を公表した。2025年に構築した「クロスセル同意」の管理基盤はどう機能するのか。過去の調査結果と金融庁監督指針を基に、顧客情報利用の考え方を整理する。
日本郵政、日本郵便、ゆうちょ銀行、かんぽ生命の4社は2026年9月24日、顧客の非公開金融情報を適切に取り扱うための再発防止策と、その実施状況を公表した。
今回の公表は、新たな問題の発覚を受けたものではない。
4社に対して金融庁が2026年4月23日に出した報告徴求命令と、日本郵政・日本郵便に対して総務省が同年5月1日に出した報告徴求命令に基づき、これまで進めてきた再発防止策の状況を報告したものだ。
その中で、保険代理店や金融機関の情報管理を考えるうえで注目したいのが、顧客から取得した「クロスセル同意」の管理方法である。
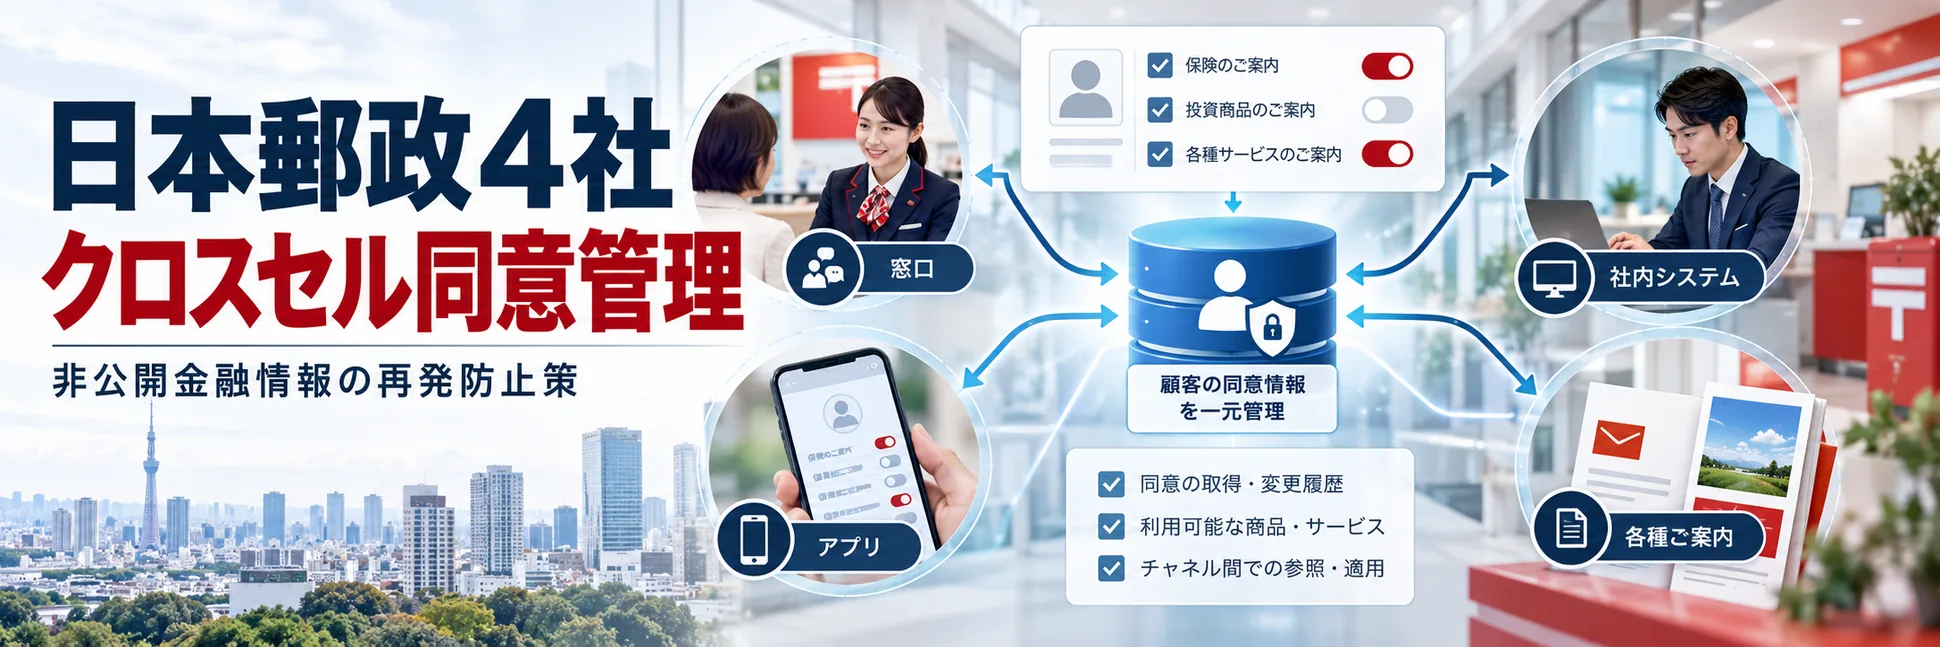
日本郵政グループは、郵便局窓口やアプリなど複数の顧客接点で取得した同意情報を「グループ顧客管理基盤」で記録・管理し、その同意内容に応じて顧客対応を行う仕組みを構築している。
重要なのは、「同意を取った」という事実だけを残す仕組みではない点だ。
顧客についてどのような同意情報が取得されているのかを、実際の営業現場で確認できる状態にする。
2024年に明らかになった問題を受け、再発防止策は注意喚起や研修だけでなく、同意情報を業務プロセスの中で確認する段階へ進んでいる。
発端は、事前同意のない貯金情報の保険募集への利用
問題が最初に公表されたのは2024年9月27日だった。
日本郵政グループ4社は、郵便局において、顧客から事前にクロスセル同意を得ないまま、貯金の非公開金融情報を利用し、保険募集を目的とした来局案内を行った事例を確認したと発表した。
同日の公表では、口座残高などの貯金に関する非公開金融情報を使い、保険募集を目的とした顧客リストの作成や来局案内が行われていたことが説明されている。
日本郵政グループが公表資料でいう「非公開金融情報」は、顧客対応などの中で知った金融取引や資産に関する、通常は本人しか知り得ない情報である。
具体例として、
口座残高
引落情報
保有ファンドの状況
などが示されている。
2024年9月27日の公表では、事前の同意がない顧客について、こうした貯金等の非公開金融情報を利用して保険募集のための顧客リストを作成したり、来局案内を行ったりすることを、グループは法令に違反する行為と説明していた。
約155万人、775万人――数字は「勧誘を受けた人数」ではない
その後、グループは調査範囲を保険募集だけでなく、投資信託や国債などにも拡大した。
2025年3月18日に公表した調査結果では、貯金の非公開金融情報等を事前の同意なく利用し、日本郵便がリスト化したと推定できる顧客人数として、次の数字を示している。
| 利用目的 | リスト化したと推定できる顧客人数 |
|---|---|
| かんぽ生命商品の募集 | 約155万人 |
| 投資信託の販売 | 約775万人 |
| 国債の販売 | 約52万人 |
| かんぽ生命以外の保険募集 | 約16万人 |
この数字の扱いには注意が必要だ。
実際に不適切な勧誘を受けた顧客数を示しているわけではない。
日本郵政グループは、貯金情報をもとに顧客を検索・リスト化する機能を持つシステムの検索履歴などを、一定の条件で確認して算出したとしている。
さらに、当時のシステムではクロスセル同意を取得した年月日を確認できなかった。このため、リスト作成時点ですでに顧客から同意を得ていた可能性があるケースも、「同意を得ていなかったもの」として算出している。
したがって、
「775万人に不適切な投資信託勧誘をした」
などと読み替えることはできない。
また、公表資料は利用目的ごとに人数を示している。INSURANCE JOURNALでは、これらを単純に合計した「対象顧客総数」としては扱わない。
日本郵政グループがいう「クロスセル」とは
今回の記事で使う「クロスセル」は、日本郵政グループが調査資料の中で定義した用語である。
同グループは、顧客の非公開金融情報等を利用して、
利用した情報が属する業務とは異なる業務の金融商品
利用した情報を保有する会社とは異なる会社の金融商品
のいずれか、または双方を案内・提案することを「クロスセル」と定義している。
例えば、貯金業務で把握した非公開金融情報を利用して保険商品を案内する場合は、この整理に該当し得る。
今回問題となったのは、クロスセルという販売手法そのものではなく、必要な事前同意を得ないまま、貯金の非公開金融情報等を別の金融商品の募集・販売に利用したことである。
2025年3月の調査結果では、日本郵便について、保険代理店または銀行代理業者として、貯金の非公開金融情報等を事前の同意なく保険募集や投資信託等の販売に利用しないことを確保するための措置義務などに違反したと整理されている。かんぽ生命とゆうちょ銀行についても、委託元会社としての監督責任等が指摘されている。
2025年に「同意情報」を管理する仕組みを構築
2026年9月24日の資料で確認できるのは、再発防止策がすでに一定程度実装されていることだ。
日本郵政グループは2024年11月から、クロスセル同意を管理するためのシステム環境についてグループ横断の検討を開始した。
その後、
2025年7月:ゆうちょ通帳アプリ、かんぽアプリで同意情報の取得を開始
2025年7月:各チャネルで取得した同意情報を記録・管理し、郵便局で参照できる「グループ顧客管理基盤」を構築
2025年10月:かんぽマイページで同意情報の取得を開始
2025年10月:各チャネルで取得した同意情報を各社が参照できる仕組みを構築
している。
したがって、2026年9月24日に「同意情報の一元管理を開始した」のではない。
今回の公表は、すでに構築してきた仕組みを含む再発防止策について、現在の実施状況を報告したものと理解するのが正確だ。
一元管理すると明示されているのは「同意情報」
公表資料を読むうえで、特に誤解を避けたい部分がある。
2026年9月24日の資料は、
各チャネルで取得したお客さまの同意情報を一元的管理
すると記載し、図の中でも「同意情報を一元管理」と明記している。
したがって、この資料だけを根拠に、
「ゆうちょ銀行の口座残高や、かんぽ生命の保険契約情報など、あらゆる金融情報を一つのデータベースへ集約した」
と説明することはできない。
一方で、再発防止策そのものは、
「クロスセル同意取得の管理と、同意を得た非公開金融情報等を活用するシステム環境整備」
と位置付けられている。
つまり、同意情報の管理だけで完結するのではなく、適切な同意を確認したうえで、非公開金融情報等を業務で利用するための環境整備まで含まれている。
重要なのは、
情報を持っているかどうかではなく、その顧客について、その情報を利用する前提が整っているかを確認すること
だと見ることができる。
金融庁は「同意あり」の一言だけでは足りないと見ている
金融庁の「保険会社向けの総合的な監督指針」では、銀行等が非公開金融情報を保険募集に利用する場合について、具体的な同意取得の考え方を示している。
対象となる銀行等が顧客から同意を得る際には、
同意の有効期間
同意の撤回方法
非公開金融情報を利用する保険募集の方式(対面、郵便等)
利用する非公開金融情報の範囲
を具体的に明示することが求められている。
金融庁は利用する情報の例として、
定期預金の満期日
預金口座への入出金情報
その他の金融資産運用に関する情報
などを挙げている。
つまり、少なくともこの規制の対象となる場面では、
「この顧客は同意済み」
という一つのフラグだけで利用可否を判断するものではない。
どの情報の利用について同意しているのか。
どの募集方式で利用するのか。
同意は現在も有効なのか。
撤回されていないか。
まで確認できる必要がある。
日本郵政グループは「同意情報に応じた顧客対応」を明記
日本郵政グループの最新資料には、グループ顧客管理基盤の先にあるフロント利用について、
「同意情報に応じて適切にお客さま対応」
と記載されている。
この表現は、今回の再発防止策を理解するうえで重要だ。
日本郵政グループは、グループの幅広い顧客接点で同意を取得する取組みを促進することに加え、取得した同意情報を管理し、その内容に応じて顧客対応を行えるようにする仕組みを整えている。
つまり、同意取得の促進だけではなく、取得後の管理と現場での適切な利用までを含めた仕組みとして設計していることになる。
過去の調査では、クロスセル同意を取得した年月日をシステム上で確認できなかったことが、調査上の制約にもなっていた。
それに対し、現在は各チャネルから取得した同意情報を記録・参照できる仕組みへ変えている。
再発防止はシステム改修だけではない
今回の問題を「同意管理システムがなかったこと」に集約するのも正確ではない。
2025年3月の調査結果で、日本郵政グループは事案の発生原因として、
顧客本位の活動を十分浸透させないまま営業推進を優先したこと
数字での競争意識が強い組織風土だったこと
リスク認識力が不十分だったこと
グループとしてのガバナンスが不十分だったこと
を挙げている。
そのため現在の再発防止策も、
法令等の趣旨に立ち返ったルールの整備
クロスセル同意取得の管理とシステム環境整備
顧客本位の活動につながる評価方法
人材育成
リスク認識力の強化
ガバナンスの強化
と複数の領域にまたがっている。
特に営業評価については、特定商品の営業結果だけに偏らず、「お客さまとの良好な信頼関係構築」と「お客さまの商品・サービスのご利用」の両面を評価する仕組みを2026年度から導入している。
非公開金融情報の適切な取扱いを、システムだけの問題ではなく、営業評価やマネジメントを含む組織全体の問題として扱っていることが分かる。
一般の保険代理店に同じルールがそのまま適用されるわけではない
ここは明確に区別しておく必要がある。
今回引用している金融庁監督指針の非公開金融情報に関する規定は、特定保険募集人または保険仲立人である銀行等が、非公開金融情報を保険募集に利用する場合についての監督上の着眼点である。
したがって、日本郵政グループの事例を見て、
「すべての保険代理店は、同じクロスセル同意管理システムを導入しなければならない」
と考えるのは適切ではない。
一般の保険代理店については、業態、取得している情報、利用目的、グループ会社との関係などに応じて、個人情報保護法その他の適用法令、自社規程、委託元とのルールなどを個別に確認する必要がある。
一方、複数の金融サービスを扱う事業者や、グループ会社をまたいで顧客情報を利用する企業にとって、今回の再発防止策は情報管理を考える一つの参考になる。
「持っている情報」と「その目的で使える情報」は分けて考える
例えば、一つの企業グループが同じ顧客について、
保険相談で把握した家族構成
金融サービスで得た資産に関する情報
Webフォームで取得した連絡先
セミナー申込時のアンケート
他のグループ会社が保有する取引情報
を持っているとする。
こうした情報が社内のどこかに存在していることと、別の商品・サービスの営業に利用できることは同じではない。
どのルールが適用されるかは情報の種類や業態によって異なるが、複数の業務や会社をまたいで顧客情報を利用する場合には、
「保有しているから使う」のではなく、「何を根拠に、どの目的で利用できるのか」を確認する
という視点が必要になる。
日本郵政グループの今回の取組みでは、その判断を社員個人だけに委ねず、同意情報をシステム上で記録し、現場から参照できる環境を構築している。
情報管理を考える際の確認視点
今回の公表資料や金融庁監督指針を参考に、顧客情報を複数業務で利用する場合の確認視点を整理すると、次のようになる。
| 確認する視点 | 確認内容の例 |
|---|---|
| 情報の取得元 | どの会社・業務・チャネルで取得した情報か |
| 利用目的 | 取得時に示した目的と、今回利用しようとする目的は何か |
| 同意 | その利用について必要な同意があるか |
| 情報の範囲 | どの種類の情報について利用が認められているか |
| 有効期間 | 同意について期間の定めがある場合、現在も有効か |
| 撤回 | 顧客から撤回の申出があった場合、利用を止められるか |
| アクセス管理 | どの担当者・部署が情報を参照できるか |
| 記録 | 情報利用や顧客対応を事後的に確認できるか |
※日本郵政グループの公表資料と金融庁監督指針を踏まえ、INSURANCE JOURNAL編集部が一般的な情報管理上の確認視点として整理したもの。すべての保険代理店に共通する法定項目を示すものではない。
同意管理は「同意を取れば自由に使える仕組み」ではない
日本郵政グループの最新資料には、
「グループの幅広い顧客接点でお客さまからの同意をいただく取り組みの促進」
と、
「同意を得た非公開金融情報等を活用するシステム環境整備」
の両方が記載されている。
そのため、今回の仕組みを単純に「営業活動を制限するためのもの」と見るのも正確ではない。
一方で、
「同意を取れば、その後は自由に顧客情報を営業へ利用できる」
と理解することもできない。
公表資料が示しているのは、同意情報を管理し、その内容に応じて適切に顧客対応を行うための仕組みである。
情報活用を行うのであれば、その前提となる法令、同意、社内ルールを確認できる状態にする。
今回の再発防止策のポイントは、そこにある。
顧客情報の活用が進むほど「利用できる理由」が必要になる
金融機関や保険代理店では、CRM、アプリ、データ分析などを通じ、顧客について把握できる情報が増えている。
情報が多ければ、顧客のニーズを理解しやすくなる場面もある。
しかし、顧客をよく知っていることと、その情報を別の目的で利用できることは別の問題だ。
日本郵政グループの事案では、事前同意のない非公開金融情報を保険募集や投資信託等の販売に利用したことが問題となった。その後、同意取得の管理、営業評価、モニタリング、人材育成、ガバナンスまで含めた再発防止策が進められている。
2026年9月24日の公表で見えてくるのは、その対策が「ルールを周知する」段階から、実際の営業現場で同意情報を確認し、活動記録やモニタリングを通じて検証する段階へ移っていることだ。
複数の商品・サービスを扱う組織にとって、顧客データ活用を考える際に問われるのは、保有している情報の量だけではない。
その情報を、なぜ、どの範囲で利用できるのかを説明できるか。
今回の日本郵政グループの取組みは、その管理のあり方を考える材料になる。
主な参照資料
日本郵政、日本郵便、ゆうちょ銀行、かんぽ生命「日本郵政グループにおける非公開金融情報の適切な取り扱いの確保に向けた取組等について」(2026年9月24日)
日本郵政、日本郵便、ゆうちょ銀行、かんぽ生命「日本郵政グループにおける非公開金融情報の適切な取り扱いの確保に向けた取組等について」(2025年3月18日)
日本郵政グループ「非公開金融情報の不適切な利用について」(2024年9月27日)
金融庁「保険会社向けの総合的な監督指針 II-4-2-6-2 非公開金融情報・非公開保険情報の取扱い」
※本記事は2026年9月28日時点の日本郵政グループおよび金融庁の公表資料に基づく一般的な解説です。本記事でいう「クロスセル」は、日本郵政グループの公表資料上の定義に基づきます。非公開金融情報やその他の顧客情報に適用される規制・同意要件は、事業者の業態、取得した情報、利用目的、委託関係、グループ会社間の関係等によって異なります。個別の業務運用については、適用法令、監督指針、自社規程、委託元のルール等を確認してください。
本記事はINSURANCE JOURNAL編集部による解説・分析です。制度・商品の詳細は公式発表をご確認ください。