損保ジャパン「SMILING ROAD」、問い合わせ情報約6万件で漏えいの可能性 委託先システム起点の事案から考える外部サービス管理
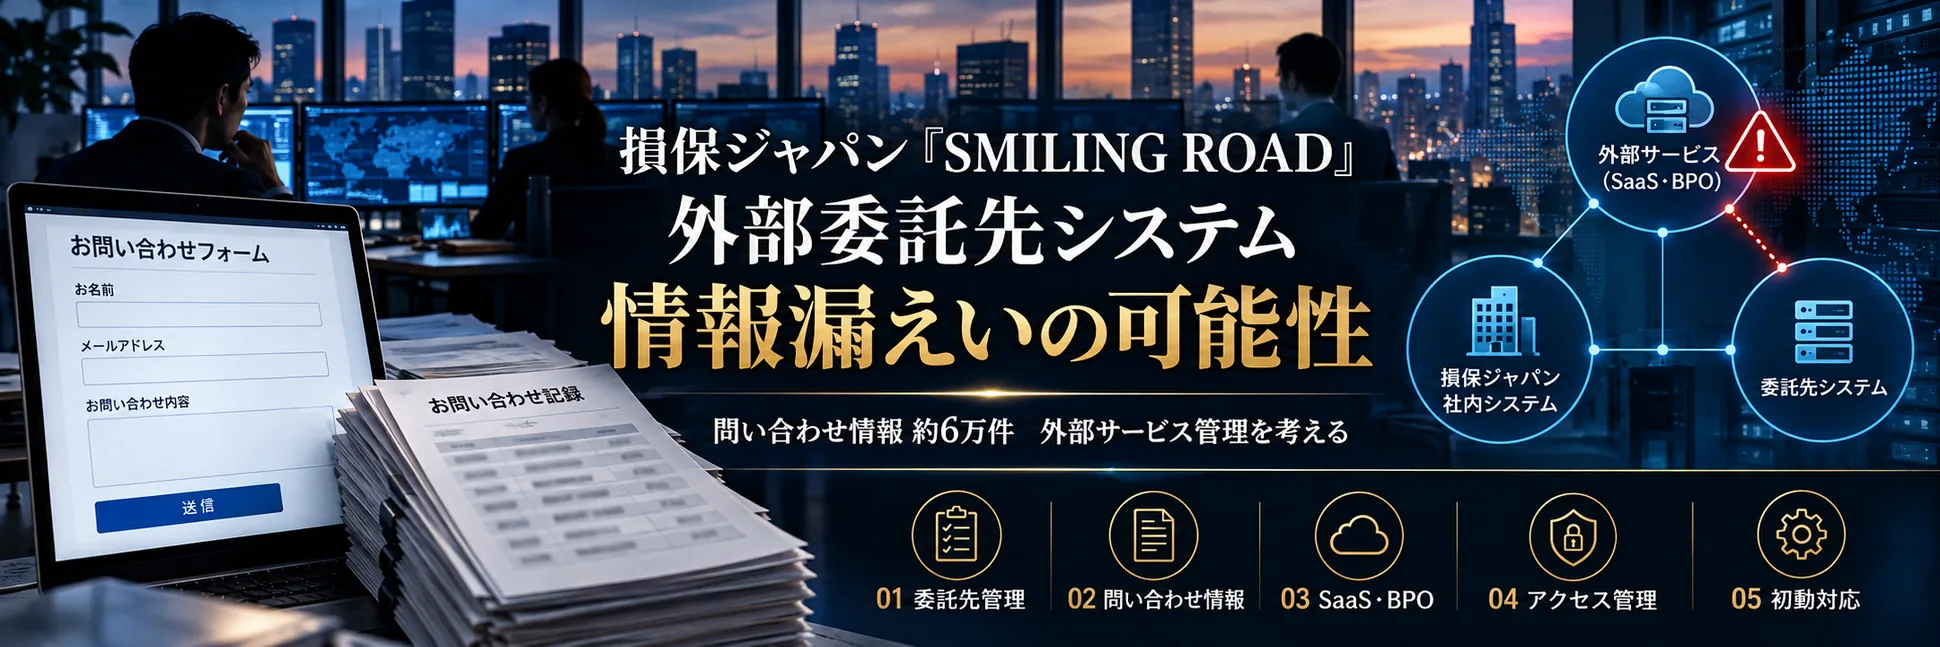
損害保険ジャパンは2026年10月7日、事業者向け通信機能付きドライブレコーダー「SMILING ROAD」で問い合わせ対応に利用している外部委託先のシステムが第三者による不正アクセスを受け、顧客情報が漏えいした可能性があると公表した。
目次
損害保険ジャパンは2026年10月7日、事業者向け通信機能付きドライブレコーダー「SMILING ROAD」で問い合わせ対応に利用している外部委託先のシステムが第三者による不正アクセスを受け、顧客情報が漏えいした可能性があると公表した。
漏えいした可能性があるのは、問い合わせ単位で延べ約6万件。
ここで注意したいのは、「約6万件」が約6万人を意味するわけではないことだ。同一の顧客による複数回の問い合わせを重複して含む延べ件数である。
また、今回不正アクセスを受けたのは、損保ジャパン自身のシステムではない。
「SMILING ROAD」のよくある質問・問い合わせ機能として利用していたスカラコミュニケーションズのサーバーが不正アクセスを受け、そこに保存されていた情報に漏えいの可能性が生じた。損保ジャパンは、自社システムへの不正アクセスは確認されていないとしている。
今回の事案から考えておきたいのは、顧客情報を守る対象が、自社の基幹システムや顧客管理システムだけではないということだ。
問い合わせフォーム、SaaS、コールセンター、BPO、オンライン面談、クラウドストレージなど、業務のデジタル化が進むほど、顧客情報が社外のシステムを通過したり、保存されたりする機会も増える。
外部サービスの利用を前提に、どこに、どのような情報があり、誰が管理しているのか。
今回の事案は、その確認の重要性を改めて示している。
何が起きたのか
損保ジャパンは、「SMILING ROAD」を主に導入している企業の従業員などから寄せられる、よくある質問や問い合わせに対応するため、スカラコミュニケーションズが提供するサービスを利用していた。
スカラコミュニケーションズによると、2026年10月2日20時30分頃から10月3日8時頃にかけて、第三者がFAQシステム「i-ask」の管理サイトへ不正にログイン。
不正なプログラムを設置したうえで、同一サーバー上にある利用企業のシステム環境のデータベースから、問い合わせ情報を取得した可能性が確認された。
同社は10月3日朝、データベースの監視アラートを契機に調査を開始。同日8時頃に不正アクセスを遮断し、該当する利用企業へ同日中に報告したとしている。
損保ジャパンも10月3日にスカラコミュニケーションズから連絡を受け、10月7日に事案を公表した。
10月7日の損保ジャパン公表時点では、本件によって顧客情報が不正利用された事実は確認されていない。
また、本件情報がインターネット上に公開・拡散された事実についても確認されていないとしている。
一方、損保ジャパンは、漏えいの可能性がある情報を悪用し、同社や関係者を装った電話・メールによる詐欺などが行われる可能性があるとして、対象者に注意を呼びかけている。
約6万件に含まれるのは氏名や連絡先だけではない
損保ジャパンが公表した、漏えいした可能性がある情報には次の項目が含まれる。
氏名
電話番号
住所
メールアドレス
法人名、部門名、業種、代理店名など勤務先に関する情報
ドライバーID
運転アラートの種別・発生日時
ドライブレコーダーのシリアル番号など利用機器に関する情報
申込番号
問い合わせ内容の件名・本文
一方、金融機関の口座情報、クレジットカード情報、マイナンバーカード情報は含まれていないとされている。
ここで情報管理上、特に注目したいのが「問い合わせ内容」だ。
問い合わせシステムを導入するときには、「氏名」「メールアドレス」「電話番号」など、あらかじめ設定された入力項目を中心に個人情報の取扱いを確認するケースが多い。
しかし、自由記述の問い合わせ本文には、利用者自身の判断でさまざまな情報が入力される。
契約や申込みに関する状況、企業名、担当者名、事故やトラブルの状況など、システムの項目定義だけを見ていては把握できない情報が蓄積されている可能性もある。
外部サービス上で取り扱う情報を確認するときには、「入力項目として何を取得しているか」だけでなく、実際に自由記述欄や添付ファイルに何が保存されているかまで見る必要がある。
同一サーバー上の最大5社、最大約71万件に漏えいの可能性
今回の事案では、クラウド・ASP型サービスの構造についても確認しておきたい。
スカラコミュニケーションズによると、漏えいした可能性があるのは、同社が管理する同一サーバー上で稼働していた最大5社のシステム環境に保存されていた問い合わせ情報。
その件数は最大713,126件とされている。
こちらも問い合わせ単位の延べ件数であり、同じ利用者による複数回の問い合わせを重複して含む。実際の対象人数については、同社が名寄せ作業を進めている。
損保ジャパンが公表した約6万件は、このうち「SMILING ROAD」に関係する問い合わせ情報である。
複数企業が同じサービス基盤を利用すること自体は、クラウド・SaaS・ASPサービスでは珍しくない。
それ自体をもって安全性に問題があるという意味でもない。
一方、サービスを利用する側では、自社専用のシステムなのか、複数企業で基盤を共有する仕組みなのか、環境やデータがどのように分離されているのかといった基本的な構成を把握しておく必要がある。
スカラコミュニケーションズは今回、不正ログインに使用されたアカウントのパスワード変更、攻撃元IPアドレスからのアクセス遮断、不正プログラムの隔離、全環境の管理者パスワード変更などを実施した。
今後については、外部専門機関によるフォレンジック調査を進めたうえで、管理者認証の強化、多要素認証の導入、環境間の分離、監視体制の強化、第三者による定期的な脆弱性診断などを行うとしている。
自社システムの外にも情報管理の範囲は広がっている
今回のケースでは、損保ジャパン自身のシステムへの不正アクセスは確認されていない。
一方、外部委託先のシステムに保存されていた同社サービス利用者の情報に、漏えいの可能性が生じた。
企業が管理すべき情報の所在は、自社システムの中だけとは限らないということだ。
保険会社や保険代理店の業務でも、外部サービスの利用範囲は広がっている。
例えば、
顧客管理、問い合わせ管理、オンライン面談、電子契約、メール配信、ファイル共有、コールセンター、BPO、RPA、クラウド型の業務システム、生成AIなどが挙げられる。
こうしたサービスの利用は、業務効率化や顧客利便性の向上、人手不足への対応という面で大きな意味を持つ。
外部サービスを利用すること自体が問題なのではない。
重要なのは、外部へ委託した後も、そこで取り扱われる情報を自社の情報管理の範囲として捉え続けられているかである。
個人情報保護法は委託先への「必要かつ適切な監督」を求める
個人情報保護委員会の「個人情報の保護に関する法律についてのガイドライン(通則編)」では、個人データの取扱いを委託する場合、委託元となる事業者に対して、委託先への「必要かつ適切な監督」を求めている。
具体的には、
適切な委託先の選定
委託契約の締結
委託先における個人データの取扱状況の把握
といった対応が必要になる。
委託時に安全性を確認して終わりではない。
ガイドラインでは、契約締結時だけでなく、その後も委託先における安全管理措置の状況を適宜把握することが必要とされている。
再委託が行われる場合についても、委託元が再委託先、業務内容、個人データの取扱方法などについて事前報告を受けたり、承認を行ったりし、必要に応じて監査などによって状況を確認することが望ましいとされている。
ただし、ここは今回の事案と切り分けて考える必要がある。
スカラコミュニケーションズの今回の不正アクセスについて、再委託が原因だったと公表されているわけではない。
再委託は、今回の原因を説明するものではなく、外部サービス全般の管理を考える際に確認しておきたい項目の一つである。
保険会社には外部委託先の管理も求められる
金融庁の「保険会社向けの総合的な監督指針」でも、顧客情報などの取扱いを外部へ委託する場合の管理態勢が監督上の確認事項となっている。
委託元側に責任部署を設け、外部委託先の業務実施状況を把握し、必要に応じてモニタリングすることなどが求められる。
また、外部委託先で情報漏えいなどの事故が発生した場合に、委託元へ適切に報告され、必要な対応が取られる態勢になっているかも重要になる。
これは保険会社に対する監督上の着眼点であり、保険代理店にそのまま同じ枠組みが適用されるという意味ではない。
ただし、代理店が外部サービスの情報管理を考える際にも、委託元として「誰に任せ、どの情報を渡し、どのように状況を把握するか」という考え方は参考になる。
そして今回の事案について、現時点で損保ジャパンの委託先管理が法令や監督指針上不十分だったと認定されたわけではない。
損保ジャパン自身も今後、スカラコミュニケーションズと連携して原因を究明し、再発防止策の徹底を求めるとともに、自社の委託先管理のあり方を検証し、管理強化策と実施時期を決定するとしている。
調査が進行している段階で、公表資料にない原因や責任を推測することは避ける必要がある。
委託先管理を「契約時の審査」で終わらせない
代理店実務に置き換えたときに確認したいのが、委託先管理をサービス導入時のチェックだけで終わらせていないかという点だ。
サービス導入の際、
「情報セキュリティに関する認証を取得している」
「大手企業への導入実績がある」
「セキュリティチェックシートを提出してもらった」
といった確認を行っている代理店もあるだろう。
こうした確認には意味がある。
しかし、安全性や利用状況は契約時点から変化する可能性がある。
取り扱う顧客情報が増えることもあれば、新しい機能を追加することもある。サービス事業者側のシステム構成や運用方法が変わることもある。
委託先管理は、導入時に一度確認して終わるものではなく、利用期間を通じて行う必要がある。
外部サービス利用で確認したい8つのポイント
今回の事案を、自社が利用している外部サービスの点検に置き換えるなら、次の8項目を確認しておきたい。
1.どのサービスに、どの顧客情報があるか
最初に必要なのは、外部サービスの棚卸しだ。
CRMや顧客管理システムだけを見ればよいわけではない。
問い合わせフォーム、チャット、オンライン相談、メール配信、録音・議事録作成、ファイル共有、電子契約、BPO、RPA、AIサービスなど、顧客情報を入力・送信する可能性があるサービスを洗い出す。
「契約者情報を正式に登録しているシステム」だけでなく、一時的な問い合わせやファイルのやり取りで顧客情報が保存されるサービスも対象になる。
2.本当にその情報を保存する必要があるか
漏えい時の影響を抑える方法の一つは、そもそも不要な情報を持たないことだ。
問い合わせに必要のない項目まで必須入力にしていないか。
利用目的を終えた情報を必要以上に長期間保存していないか。
「取得できるから取得する」のではなく、その情報が本当に業務上必要なのかを確認したい。
3.データはどの環境で管理されているか
クラウド型サービスの場合、自社のデータがどのような環境で管理されているかも確認する。
複数企業が利用する基盤なのか。
他社環境とどのように分離されているのか。
管理者権限、アクセス制御、ログ、暗号化などについて、サービス提供会社から必要な説明を受けられるか。
代理店側がすべての技術仕様を評価する必要はないが、データがどこにあり、どのような基本的な管理が行われているかを確認できる状態にはしておきたい。
4.管理者アカウントはどう守られているか
今回、スカラコミュニケーションズは、今後の対策として管理者認証の強化や多要素認証の導入などを挙げている。
外部サービスを利用する場合には、
多要素認証が利用できるか
管理者権限を必要最小限にできるか
誰が管理者なのか把握しているか
退職・異動時に速やかに権限を停止できるか
操作ログを確認できるか
といった点を確認したい。
これはサービス提供会社側だけでなく、サービスを利用する代理店自身のアカウント管理にも当てはまる。
5.事故を把握した場合、いつ・どのように連絡されるか
情報漏えいなどの事故が発生した際には、委託元がいつ事実を知ることができるかが重要になる。
顧客への案内、保険会社への連絡、原因確認、被害拡大の防止などを考えると、初動の遅れは対応全体に影響する。
委託先でインシデントが発生した場合の、
連絡先
連絡方法
委託元へ報告するタイミング
休日・夜間の連絡態勢
第1報で提供される情報
その後の更新方法
などを、契約や運用ルールの中で確認しておきたい。
6.再委託の状況を把握できるか
自社が契約している会社だけで、すべての業務が行われているとは限らない。
システム運用、データ処理、コールセンター、保守などの一部を別の会社へ委託している場合もある。
誰が実際にデータへアクセスし得るのか。
再委託を行う際に、委託元への事前報告や承認が必要なのか。
再委託先の管理状況について確認できる契約になっているか。
外部サービスの管理範囲を把握するうえで確認しておきたい。
なお、これは外部委託管理一般の論点であり、今回のスカラコミュニケーションズへの不正アクセスについて、再委託が原因だったことを意味するものではない。
7.契約終了後、データはどうなるか
現在使っているサービスだけでなく、過去に利用していたサービスにも注意が必要だ。
サービスを解約したからといって、保存していたデータが直ちにすべて削除されるとは限らない。
契約終了後のデータ削除時期、バックアップデータの扱い、削除確認の方法などを確認しておきたい。
「今どこに顧客情報があるか」だけでなく、過去にどこへ顧客情報を渡したかという視点も必要になる。
8.自由記述欄や添付ファイルに何が入っているか
問い合わせフォームやチャットでは、設定された入力項目以外にも顧客自身が情報を入力する。
「氏名とメールアドレスだけを取得するフォーム」と認識していても、実際には問い合わせ本文の中に契約内容や事故の状況、勤務先、担当者名などが入力されている可能性がある。
添付ファイルが利用できる場合には、さらに多くの情報が保存されることも考えられる。
情報管理の対象を確認するときには、フォームの設計だけでなく、実際に保存されているデータの中身まで見る必要がある。
今回、損保ジャパンが公表した対象情報にも「お問い合わせ内容(件名・本文)」が含まれている。
外部サービスの棚卸しでは、見落としやすいポイントだ。
「外部サービスを使わない」が答えではない
今回の事案から導くべき結論は、SaaSやクラウド、BPOなどの外部サービスを利用しないことではない。
すべてを自社で構築・運用しても、サイバー攻撃、設定ミス、内部不正などのリスクがなくなるわけではない。
専門事業者が提供するサービスを利用することで、自社単独では実現が難しいセキュリティ機能や監視体制を利用できる場合もある。
一方で、
「外部へ任せた業務だから、情報管理も任せておけばよい」
とはならない。
外部サービスへ渡した情報も含めて、自社が扱う顧客情報がどこに存在し、誰がアクセスでき、事故が発生した場合にどのように把握するのか。
そこまで含めて管理する必要がある。
損保ジャパンの今回の事案では、不正アクセスを受けたのは同社自身のシステムではなく、問い合わせ対応で利用していた外部委託先のシステムだった。
それでも、漏えいの可能性があるのは損保ジャパンのサービス利用者に関する情報である。
業務のデジタル化と外部サービスの利用が進むほど、情報管理の対象も社内から社外へ広がっていく。
保険代理店にとっても、
「顧客情報が、自社の外のどこを通り、どこに保存されているのか」
を一度棚卸しする意味は大きい。
今回の事案は、外部サービスを利用することの是非ではなく、その利用を前提として、委託元がどこまで情報の所在と管理状況を把握できているかを確認する機会と捉えたい。
一次資料
・損害保険ジャパン「当社事業者向けサービスで使用する外部委託先システムへの不正アクセスによるお客さま情報漏えいの可能性について」(2026年10月7日)
・スカラコミュニケーションズ「FAQシステム『i-ask』への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」(2026年10月6日)
・個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
・金融庁「保険会社向けの総合的な監督指針」
本記事はINSURANCE JOURNAL編集部による解説・分析です。制度・商品の詳細は公式発表をご確認ください。